Passkeys für Unternehmen.
Passwortlos anmelden. Phishing-Risiken reduzieren. Passkeys passend zur Unternehmensumgebung einführen.
Passkeys ermöglichen eine passwortlose und phishing-resistente Anmeldung. MTRIX unterstützt Unternehmen herstellerneutral bei der Auswahl und Einführung einer passenden Passkey-Lösung.
Passkeys im Überblick
Erfahren Sie, wie Passkeys funktionieren, welche Varianten es gibt und wann hardwarebasierte Security Keys sinnvoll sind.
Passkeys sind digitale Anmeldedaten, die klassische Passwörter ersetzen können. Statt eines Passworts bestätigt der Nutzer die Anmeldung beispielsweise mit einer Geräte-PIN, per Fingerabdruck, Gesichtserkennung oder mit einem Security Key.
Dabei kommt ein kryptografisches Schlüsselpaar zum Einsatz: Der private Schlüssel verbleibt sicher im Authentifikator, während beim jeweiligen Dienst nur der öffentliche Schlüssel hinterlegt wird. Passkeys basieren auf FIDO2 und WebAuthn und sind gegen klassische Phishing-Angriffe geschützt.
Passkeys können unterschiedlich gespeichert und bereitgestellt werden. Welche Variante geeignet ist, hängt von Geräten, Nutzergruppen, Sicherheitsanforderungen und dem gewünschten Maß an Kontrolle ab.
Security Keys speichern Passkeys gerätegebunden auf einem physischen Authentifikator. Der Passkey wird nicht auf andere Authentifikatoren synchronisiert. Der Security Key selbst kann jedoch an verschiedenen kompatiblen Rechnern und Mobilgeräten verwendet werden.
Damit sind Security Keys device-bound und gleichzeitig roamingfähig. Sie eignen sich unter anderem für:
Administratoren und privilegierte Konten
besonders schutzbedürftige Anwendungen
gemeinsam oder wechselnd genutzte Arbeitsplätze
Beschäftigte ohne geeignetes Firmen-Smartphone
regulierte Unternehmensbereiche
Backup- und Recovery-Szenarien
MTRIX bietet FIDO2 Security Keys verschiedener Hersteller und unterstützt Unternehmen bei Auswahl, Vorkonfiguration, Bereitstellung und Verteilung.
FIDO2 Security Keys ansehen Zur passenden Hardware beraten lassen
Typische Einsatzszenarien für Passkeys
Passkeys können in Unternehmen für unterschiedliche Nutzergruppen, Anwendungen und Geräte eingesetzt werden.
Microsoft 365 und Entra ID
Passkeys ermöglichen eine phishing-resistente Anmeldung an Microsoft-Diensten. Für den Rollout müssen Richtlinien, Registrierung und Recovery geplant werden.
Privilegierte Konten und Administratoren
Administratoren und andere besonders schutzbedürftige Nutzer benötigen häufig ein höheres Maß an Kontrolle. Gerätegebundene Passkeys und Security Keys können hier eine geeignete Lösung sein.
Cloud-Anwendungen und Webservices
Anwendungen mit Unterstützung für FIDO2 und WebAuthn können passwortlose Anmeldeprozesse ermöglichen und das Risiko durch gestohlene Zugangsdaten reduzieren.
Mobile und hybride Arbeitsplätze
Abhängig von Geräteausstattung und Arbeitsmodell können synchronisierte Passkeys, Plattform-Authentifikatoren oder externe Security Keys eingesetzt werden. Entscheidend sind Sicherheit, Verfügbarkeit und Benutzerfreundlichkeit.
Beschäftigte ohne Firmen-Smartphone
In Produktion, Logistik und anderen Bereichen steht nicht allen Beschäftigten ein persönliches, verwaltetes Smartphone zur Verfügung. Hardwarebasierte Passkeys bieten hier eine praktikable Alternative.
Hardware-Passkeys entdecken →
Externe Mitarbeitende und Dienstleister
Auch Partner und externe Nutzer benötigen sichere, aber möglichst einfach bereitzustellende Anmeldeverfahren. Dabei müssen Ausgabe, Registrierung, Rückgabe und Sperrung berücksichtigt werden.
So unterstützt MTRIX bei der Passkey-Einführung
Von der Analyse der bestehenden Umgebung bis zum langfristigen Betrieb: MTRIX begleitet Unternehmen herstellerneutral bei der Auswahl, Einführung und Weiterentwicklung geeigneter Passkey-Lösungen.
Beratung und Analyse
Anwendungen, Geräte, Nutzergruppen und vorhandene Authentifizierungsverfahren analysieren.
Auswahl geeigneter Lösungen
Passende Plattformen und Authentifikatoren herstellerneutral bewerten.
PoC und Implementierung
Wir unterstützen bei Tests, Konfiguration, Integration und der Vorbereitung eines kontrollierten Rollouts.
Rollout und Verteilung
Authentifikatoren vorkonfigurieren und sicher an Nutzer oder Standorte verteilen.
Support und Weiterentwicklung
Auch nach der Einführung begleitet MTRIX den Betrieb und die Weiterentwicklung Ihrer Authentifizierungsumgebung.
FIDO Authentifizierung
Wie FIDO, FIDO2 und WebAuthn funktionieren und welche Möglichkeiten phishing-resistente Authentifizierung Unternehmen bietet.
FIDO Passkeys erklärt
Wie Passkeys technisch funktionieren und welche Rolle FIDO2 und WebAuthn bei der passwortlosen Anmeldung spielen.
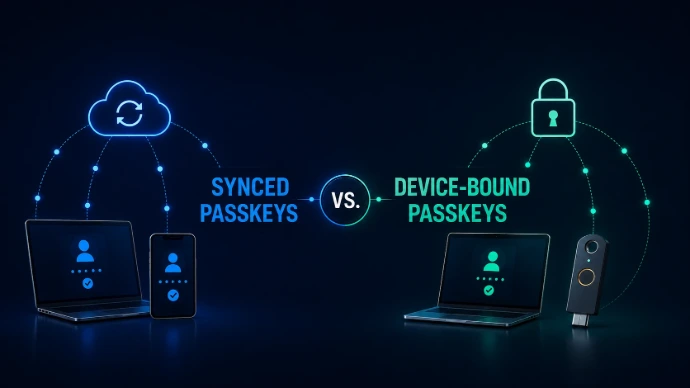
Synced vs. Device-bound Passkeys
Welche Unterschiede bei Speicherung, Nutzung und Kontrolle bestehen – und welche Variante zu welchem Einsatzszenario passt.
Passkeys in der Unternehmenspraxis
Wie Unternehmen die Einführung von Passkeys von der Zieldefinition bis zum unternehmensweiten Rollout planen können.
Passkeys mit Microsoft Entra ID
Was Unternehmen bei Registrierung, Richtlinien, Provisionierung und Recovery im Microsoft-Umfeld beachten sollten.
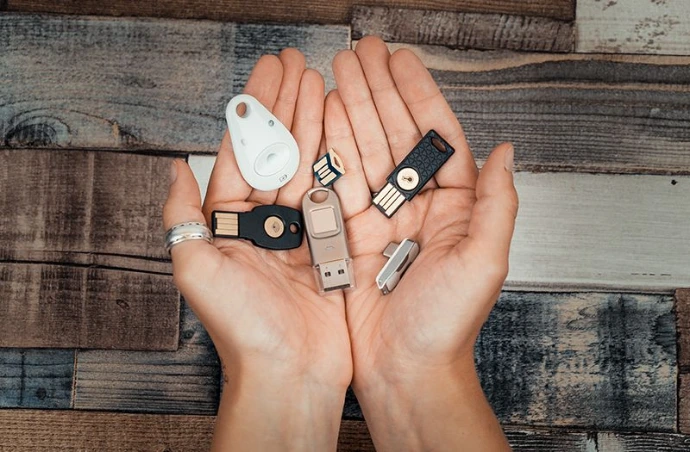
FIDO2 Security Keys
Hardwarebasierte Passkeys verschiedener Hersteller für unterschiedliche Schnittstellen, Nutzergruppen und Sicherheitsanforderungen.
Sie möchten weitere Informationen?
Für weitere Infos sowie eine erste Beratung stehen unsere Experten gerne zur Verfügung.